Una empresa contrata un servicio en la nube, externaliza las nóminas y utiliza una herramienta de inteligencia artificial para resumir consultas de clientes. En los tres casos aparecen datos personales y proveedores. Sin embargo, no todos esos proveedores tienen necesariamente el mismo papel jurídico. Tampoco el administrador de sistemas pasa a ser el responsable del tratamiento porque gestione los servidores, ni el delegado de protección de datos se convierte en quien debe responder por todas las decisiones de la empresa.
Entender las figuras en protección de datos sirve para resolver preguntas muy concretas: quién puede decidir un uso de los datos, qué contrato hace falta, a quién debe dirigirse una persona para ejercer sus derechos y quién tiene que actuar ante una brecha. Para hacerlo bien hay que mirar cada tratamiento y las decisiones reales, en lugar de repartir etiquetas permanentes entre departamentos y proveedores.
Esta guía utiliza escenarios habituales del mundo empresarial, construidos para explicar las relaciones, y los diferencia de un caso judicial real. Las referencias normativas se han contrastado el 13 de octubre de 2026. El punto de partida es el Reglamento (UE) 2016/679, RGPD, junto con la legislación española que lo complementa.
RGPD, GDPR, LOPDGDD y LOPD: ordenar las siglas antes de repartir papeles
RGPD significa Reglamento General de Protección de Datos. Es el nombre habitual en español del Reglamento (UE) 2016/679. GDPR significa General Data Protection Regulation: es exactamente el mismo reglamento, denominado en inglés. Un contrato que menciona GDPR no está invocando una normativa distinta de la que en España llamamos RGPD.
Se aplica desde el 25 de mayo de 2018 y, como reglamento europeo, es directamente aplicable. No necesita que cada Estado lo convierta en una ley nacional para que existan sus obligaciones. Su alcance tampoco depende únicamente de dónde esté el servidor: el artículo 3 contempla, entre otros supuestos, tratamientos vinculados a establecimientos en la Unión y determinadas actividades de entidades externas que ofrecen bienes o servicios a personas en la Unión o controlan su comportamiento allí.
LOPDGDD es la Ley Orgánica 3/2018, de Protección de Datos Personales y garantía de los derechos digitales. Adapta el ordenamiento español al RGPD y desarrolla cuestiones para las que el reglamento deja margen nacional. Además, incorpora derechos digitales, incluidos aspectos del entorno laboral. Se leen juntas: la ley española no sustituye al reglamento ni permite ignorarlo. Su objeto está explicado en el artículo 1 de la LOPDGDD.
LOPD suele referirse a la anterior Ley Orgánica 15/1999, de Protección de Datos de Carácter Personal, derogada por la LOPDGDD con las salvedades de su disposición derogatoria. También se usa coloquialmente para hablar de protección de datos en general, lo que genera confusión. Si alguien entrega una plantilla «LOPD», conviene comprobar qué norma cita y si refleja el marco vigente. El número y el año de la ley aclaran más que una sigla.
DPD significa delegado de protección de datos y DPO, Data Protection Officer. Son dos denominaciones del mismo cargo. AEPD significa Agencia Española de Protección de Datos: una autoridad pública de supervisión, no el departamento de privacidad de una empresa. Más adelante veremos también el CEPD y el SEPD, que cumplen funciones europeas diferentes.
Qué es un tratamiento y por qué una entidad puede tener varios papeles
Un dato personal es información sobre una persona física identificada o identificable. Puede ser un nombre, un correo profesional nominativo, una imagen, una dirección IP vinculable a alguien o un identificador de cliente. El tratamiento abarca recoger, consultar, almacenar, comunicar, modificar o borrar esos datos. No exige una base de datos sofisticada: una hoja de cálculo o un archivo de expedientes también pueden entrar en el análisis. Las definiciones están en el artículo 4 del RGPD.
La pregunta útil no es «¿qué es esta empresa?», sino «¿qué papel desempeña esta empresa en esta operación y con esta finalidad?». Un proveedor puede alojar por cuenta de un cliente sus expedientes y, a la vez, ser responsable de los datos de sus propios empleados. Incluso dentro de una relación comercial puede haber tratamientos por cuenta ajena y otros propios, que deben delimitarse.
Para orientarse, hay que identificar quién decide para qué se tratan los datos y los medios esenciales: qué personas quedan incluidas, qué información se utiliza, quién puede recibirla o cuánto tiempo se conserva. Elegir detalles técnicos dentro de instrucciones válidas no convierte automáticamente al proveedor en responsable. La calificación depende de los hechos; el contrato debe reflejarlos. Esta distinción se desarrolla en las Directrices 07/2020 del Comité Europeo de Protección de Datos.
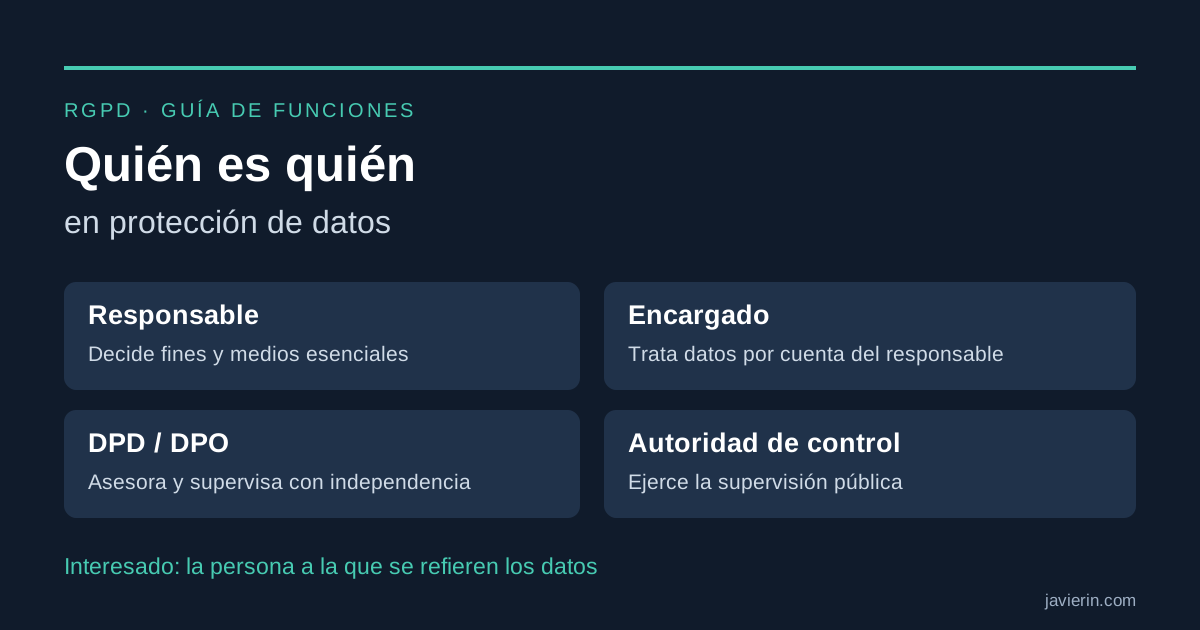
Mapa de las figuras en protección de datos
| Figura | Pregunta que permite identificarla | Ejemplo |
|---|---|---|
| Interesado | ¿A qué persona física se refieren los datos? | La trabajadora cuyos datos aparecen en una nómina. |
| Responsable | ¿Quién determina la finalidad y los medios esenciales? | La empresa que decide gestionar su plantilla. |
| Corresponsables | ¿Quiénes toman conjuntamente esas decisiones? | Dos entidades que diseñan juntas una investigación común. |
| Encargado | ¿Quién trata datos por cuenta del responsable? | El proveedor que calcula nóminas siguiendo instrucciones. |
| Subencargado | ¿Qué otro proveedor utiliza el encargado para ese tratamiento? | El alojamiento contratado por la plataforma de nóminas. |
| DPD o DPO | ¿Quién asesora y supervisa de manera independiente? | El delegado interno o externo de la organización. |
| Autoridad de control | ¿Qué organismo público supervisa la normativa? | La AEPD, en su ámbito de competencia. |
| Destinatario | ¿A quién se comunican datos? | El banco que recibe información para un pago. |
| Personal autorizado | ¿Quién accede bajo la autoridad de una organización? | Una empleada de recursos humanos. |
| Representante en la Unión | ¿Quién representa a determinada entidad no establecida en la UE? | El representante designado conforme al artículo 27. |
Las filas no son compartimentos excluyentes. Un encargado puede ser también destinatario porque recibe datos; un trabajador puede ser interesado respecto de su expediente y personal autorizado cuando consulta el expediente de un cliente. Cada palabra describe una relación concreta.
El interesado: la persona a la que se refieren los datos
El interesado es la persona física cuyos datos se tratan. En una tienda, puede ser quien compra; en un hospital, el paciente; en una empresa, un trabajador o candidato. No tiene que haber firmado un contrato ni pagado nada. Una persona mencionada en una reclamación puede ser interesada aunque nunca haya utilizado el servicio.
Una sociedad mercantil no es un interesado por el simple hecho de figurar como cliente. Pero los datos de una persona de contacto, un autónomo o una administradora pueden ser personales. «Es una relación B2B» no basta para descartar el RGPD: hay que examinar qué información identifica a personas físicas.
Los artículos 12 a 22 regulan la información y derechos como acceso, rectificación, supresión, limitación, portabilidad y oposición, con condiciones específicas. La supresión no equivale a exigir que desaparezca inmediatamente cualquier documento: puede haber obligaciones legales de conservación. La portabilidad tampoco se aplica a todos los tratamientos, sino en los supuestos del artículo 20. Al recibir una petición, hay que identificar el derecho y la operación afectada.
El interesado no es necesariamente quien presta el consentimiento. Un representante legal puede actuar por un menor y los datos seguir refiriéndose al menor. Además, el consentimiento es una de las bases jurídicas del artículo 6; no la única. Gestionar correctamente los papeles no resuelve por sí solo si existe una base jurídica válida.
El responsable: quien decide la finalidad y los medios esenciales
El responsable del tratamiento puede ser una persona física o jurídica, una autoridad pública u otro organismo. En una empresa, normalmente es la sociedad que organiza la actividad, no el empleado que opera la aplicación. En un negocio individual puede ser el autónomo. La definición se encuentra en el artículo 4.7 del RGPD.
Si una empresa decide mantener un registro de clientes para prestar su servicio, fija qué información necesita y cuánto debe conservarla, está determinando el tratamiento. Que encargue la infraestructura o la atención telefónica a terceros no traslada automáticamente ese papel. Externalizar la ejecución exige escoger proveedores adecuados y organizar los controles correspondientes.
Ser responsable implica poder justificar las decisiones: finalidad, base jurídica, información a las personas, atención de derechos, medidas de seguridad y conservación. El artículo 24 desarrolla esta responsabilidad y el artículo 25 la protección de datos desde el diseño y por defecto. Una evaluación de impacto será necesaria cuando concurran las condiciones del artículo 35, no simplemente porque haya un proveedor externo.
El responsable debe seleccionar encargados que ofrezcan garantías suficientes. No basta con archivar un contrato firmado y olvidar cómo funciona el servicio. También debe saber qué sucede si termina la relación, se incorpora otro proveedor o una persona pide acceso a información almacenada fuera de sus instalaciones. La responsabilidad exige una operación viable, además de documentación.
Los corresponsables: decisiones conjuntas sin necesidad de hacerlo todo juntos
Hay corresponsabilidad cuando dos o más responsables determinan conjuntamente las finalidades y los medios del tratamiento, conforme al artículo 26. Compartir datos, colaborar comercialmente o pertenecer al mismo grupo no demuestra por sí solo esa situación. Tampoco es imprescindible que las entidades tengan el mismo grado de influencia o que ambas accedan a todos los datos.
Ejemplo ilustrativo: una universidad y una fundación diseñan un estudio común. Deciden juntas a qué participantes reclutar, qué variables recoger, cómo combinar los resultados y qué accesos tendrá cada equipo. Esas decisiones pueden fundamentar la corresponsabilidad respecto del estudio. Si la fundación se limita a financiarlo sin intervenir en esas decisiones, la conclusión puede ser distinta.
Los corresponsables deben distribuir de forma transparente sus obligaciones mediante un acuerdo, salvo en la medida en que esa distribución esté establecida legalmente. Deben poner a disposición del interesado los aspectos esenciales del acuerdo. Pueden fijar un punto de contacto, pero el artículo 26.3 permite ejercer los derechos frente a cualquiera de ellos, con independencia del reparto pactado.
Ese reparto debería concretar quién informa, quién recibe y coordina las peticiones, cómo se gestionan incidentes y qué operaciones cubre el acuerdo. Poner «somos corresponsables» en una cláusula sin describir la actividad deja abierta la pregunta principal: corresponsables de qué. Una entidad puede compartir decisiones sobre la captación inicial y actuar después como responsable separado para otro uso.
Caso judicial real: Fashion ID. En el asunto C-40/17, el TJUE analizó una web que incorporaba el botón «me gusta» de Facebook. Consideró que el administrador podía ser corresponsable de la recogida y transmisión de datos provocadas por ese componente, sin extender ese papel a los tratamientos posteriores de Facebook sobre los que no decidía. El caso muestra que la corresponsabilidad puede limitarse a fases concretas y que no requiere acceso propio a los datos. Puede consultarse la explicación oficial del TJUE sobre la sentencia Fashion ID.
El encargado y el subencargado: tratar datos por cuenta de otra entidad
El encargado del tratamiento actúa por cuenta del responsable. Necesita ser una entidad diferenciada de este y tratar los datos dentro de sus instrucciones. Un proveedor de almacenamiento, una plataforma de nóminas o un servicio de atención al cliente pueden ocupar ese papel, según la actividad concreta. El tamaño del proveedor y su condición de empresa tecnológica no deciden la clasificación.
Ejemplo ilustrativo de nóminas: una empresa establece quién integra su plantilla, qué conceptos salariales corresponden y para qué se usarán los datos. Una gestoría recibe las instrucciones y calcula los recibos. Para esa tarea puede ser encargada, aunque elija el software o la organización práctica del trabajo. Si presta además asesoramiento profesional independiente, habrá que analizar ese otro servicio por separado.
El artículo 28 exige un contrato u otro acto jurídico vinculante, por escrito, incluido formato electrónico. Debe concretar objeto, duración, naturaleza, finalidad, tipos de datos y categorías de interesados, además de obligaciones como confidencialidad, seguridad, asistencia, auditoría y devolución o supresión al finalizar. Un acuerdo de confidencialidad genérico no cubre por sí solo ese contenido.
El encargado tiene obligaciones propias. Debe atender las instrucciones documentadas, advertir si considera que una instrucción infringe la normativa y adoptar las medidas que le correspondan. Si determina por su cuenta finalidades y medios, el artículo 28.10 lo considera responsable respecto de ese tratamiento. No puede justificar un uso propio de los datos diciendo únicamente que el cliente lo contrató.
El subencargado es el término habitual para otro encargado contratado dentro de esa cadena. Si una plataforma utiliza un servicio de alojamiento para guardar los expedientes del cliente, ese servicio puede ser subencargado. Hace falta autorización previa por escrito del responsable, específica o general. Si es general, se deben comunicar las incorporaciones o sustituciones previstas para permitir la oposición.
Las obligaciones pertinentes deben trasladarse al siguiente proveedor. Si este incumple, el encargado inicial sigue respondiendo ante el responsable por el cumplimiento de las obligaciones del subencargado, según el artículo 28.4. La cadena no desaparece porque la infraestructura tenga varias capas: hay que identificarla y asegurar que las instrucciones pueden cumplirse hasta el final.
DPD y DPO: asesorar y supervisar con independencia
El delegado de protección de datos informa, asesora y supervisa el cumplimiento; participa en el asesoramiento sobre evaluaciones de impacto y coopera con la autoridad de control. También es un punto de contacto para los interesados. Puede ser interno o prestar sus servicios mediante un contrato externo. Sus funciones y posición se regulan en los artículos 37 a 39 del RGPD.
Su independencia tiene consecuencias prácticas: debe intervenir oportunamente, disponer de recursos, acceder a la información necesaria y comunicar directamente con el nivel jerárquico más alto. No puede recibir instrucciones sobre cómo desempeñar sus funciones ni sufrir consecuencias por cumplirlas. Puede ejercer otras tareas siempre que no generen conflictos de intereses.
No existe una regla que haga incompatible cualquier cargo técnico con el de DPD. El problema aparece si esa persona decide fines y medios y después debe supervisar sus propias decisiones. Concentrar dirección tecnológica, decisión sobre usos de datos y supervisión independiente exige examinar ese conflicto, en vez de resolverlo solo con un cambio de título.
Ejemplo ilustrativo: una empresa quiere implantar geolocalización de trabajadores. La dirección plantea el objetivo, recursos humanos organiza el proceso y sistemas evalúa la solución. El DPD analiza las obligaciones, cuestiona la proporcionalidad y supervisa las garantías. Su intervención no convierte la medida en automáticamente lícita ni descarga la responsabilidad de la empresa. La AEPD aclara que el cumplimiento corresponde al responsable o al encargado.
No toda entidad necesita obligatoriamente un DPD. El artículo 37 contempla organismos públicos, con la excepción judicial prevista, y determinadas actividades principales de observación sistemática o tratamiento de datos especialmente protegidos a gran escala. España añade supuestos en el artículo 34 de la LOPDGDD, como centros docentes y determinadas entidades financieras. Debe revisarse el supuesto completo, incluidas sus condiciones y excepciones, y no deducir la obligación únicamente del número de empleados.
Autoridad de control, AEPD, CEPD y SEPD: supervisión en distintos niveles
Una autoridad de control es un organismo público independiente encargado de supervisar la aplicación de la normativa. Puede investigar, atender reclamaciones y ejercer poderes correctivos, incluida la imposición de sanciones cuando proceda. No forma parte de la cadena de proveedores ni sustituye a la organización en la gestión cotidiana del tratamiento. El RGPD regula su independencia, funciones y poderes en los artículos 51 a 58.
En España, la AEPD ejerce estas funciones en su ámbito. También existen autoridades autonómicas con competencias propias, por lo que conviene comprobar qué organismo corresponde al tratamiento concreto. No debe suponerse que cualquier tratamiento realizado físicamente en una comunidad autónoma queda bajo su autoridad autonómica: importa el ámbito competencial.
En tratamientos transfronterizos puede intervenir una autoridad de control principal y otras autoridades interesadas, conforme a las reglas de competencia y cooperación de los artículos 56 y 60. Es el conocido mecanismo de ventanilla única. No significa que una empresa pueda elegir libremente la autoridad que prefiera ni que la persona afectada deba averiguar por su cuenta todo el reparto europeo antes de presentar una reclamación.
El CEPD, Comité Europeo de Protección de Datos, es el EDPB en inglés. Contribuye a la aplicación coherente del RGPD, emite directrices y desempeña funciones de resolución de determinadas controversias entre autoridades. No es una oficina nacional que reciba y resuelva indistintamente cualquier queja ciudadana.
El SEPD, Supervisor Europeo de Protección de Datos, o EDPS, supervisa la protección de datos en las instituciones y organismos de la Unión dentro de su marco específico, el Reglamento (UE) 2018/1725. AEPD, CEPD y SEPD no son tres nombres para la misma institución.
Otras figuras que conviene conocer: destinatarios, terceros, personal y representantes
Destinatario y tercero
El destinatario es quien recibe una comunicación de datos, sea o no un tercero. Por eso recibir información no permite saber todavía si la entidad es encargada, responsable independiente o corresponsable. Hay que analizar qué hará con ella y quién determina esa actividad. El artículo 4.9 contiene además una excepción para determinadas comunicaciones a autoridades públicas en investigaciones concretas.
El concepto de tercero del artículo 4.10 excluye al interesado, al responsable, al encargado y a quienes estén autorizados a tratar datos bajo la autoridad directa del responsable o del encargado. No equivale a «cualquiera que esté fuera de la empresa». Un proveedor encargado puede ser externo y no ser tercero en ese sentido técnico.
Personal autorizado y responsable independiente
Una administrativa, un operador de soporte o un administrador de sistemas pueden acceder a datos como personal autorizado. El artículo 29 exige que quienes actúan bajo la autoridad del responsable o del encargado los traten siguiendo instrucciones, salvo obligación legal. Tener permisos de administrador no autoriza a utilizar datos para fines propios. La organización debe limitar accesos y formar a su personal.
También resulta útil hablar de responsables independientes: entidades que reciben o intercambian información, pero cada una determina un tratamiento propio. No es una nueva definición añadida al RGPD; describe una relación entre responsables separados. Un bufete que actúa con autonomía profesional en un litigio puede ocupar ese papel, en lugar de ser encargado para toda su actividad por el mero hecho de cobrar al cliente.
Representante de una entidad no establecida en la Unión
El artículo 27 exige que determinadas entidades no establecidas en la Unión, sujetas al RGPD por el artículo 3.2, designen un representante, salvo las excepciones previstas. Debe estar establecido en uno de los Estados donde se encuentren los interesados pertinentes y puede recibir comunicaciones de estos y de las autoridades. No sustituye al DPD ni elimina las obligaciones de la entidad representada.
Tampoco debe confundirse con quien representa legalmente a un interesado para ejercer derechos. Son relaciones diferentes: uno representa a una entidad sometida al reglamento y el otro actúa por cuenta de una persona afectada. El artículo 80 contempla además la representación mediante determinadas entidades sin ánimo de lucro.
Otros actores del sistema
Los organismos acreditados de certificación y de supervisión de códigos de conducta tienen funciones reguladas en los artículos 40 a 43. Los tribunales ofrecen tutela judicial y pueden intervenir en reclamaciones de daños. Un CISO, un equipo de cumplimiento o un comité de privacidad ayudan a organizar el trabajo, pero sus nombres internos no crean por sí mismos una figura jurídica distinta del responsable, encargado o DPD.
Cuatro relaciones empresariales para poner a prueba las etiquetas
1. Empresa, gestoría, plataforma y banco: una cadena que se bifurca
Volvamos a las nóminas. La empresa es responsable de la gestión de su plantilla; la gestoría calcula las nóminas por su cuenta. Si la gestoría utiliza una plataforma que procesa esa información bajo sus instrucciones, esta puede ser subencargada. Pero cuando el banco recibe una orden de pago, realiza su actividad bancaria con sus propias obligaciones y decisiones: no pasa a ser subencargado de todo lo que hace por estar al final del flujo.
El resultado puede combinar un contrato de encargo, una cadena de subencargos y una comunicación entre responsables independientes. Hay que justificar cada tramo. La diferencia se entiende preguntando si el banco ejecuta simplemente una parte del servicio delegado de nóminas o lleva a cabo su propia prestación bancaria.
2. Un SaaS empresarial con finalidades separadas
Una empresa contrata una plataforma para guardar expedientes. Si la plataforma solo los procesa por cuenta del cliente, siguiendo instrucciones, puede ser encargada. Si contrata infraestructura de alojamiento para esa actividad, puede introducir un subencargado. La empresa debe conocer esa cadena y comprobar que el servicio permite atender derechos, aplicar conservación y recuperar o borrar datos al finalizar.
La plataforma, además, mantiene datos para facturar su servicio. Puede ser responsable de esa actividad propia. Si pretende reutilizar el contenido de los expedientes para un producto diferente, no basta con afirmar que sigue siendo encargada: hay que valorar finalidad, decisiones y legitimación. La separación debe aparecer tanto en el contrato como en el funcionamiento efectivo.
3. Dos marcas comparten una promoción
Dos marcas organizan un sorteo y deciden conjuntamente el formulario, los datos obligatorios, la selección de participantes y el uso común de la información. Puede haber corresponsabilidad para esa promoción. El proveedor que aloja el formulario por sus instrucciones puede ser encargado, sin participar en aquellas decisiones.
Si después cada marca utiliza una lista para sus campañas propias, hay que analizar esos usos aparte. El acuerdo del sorteo no legitima automáticamente publicidad posterior ni convierte todas las operaciones futuras en conjuntas. Del mismo modo, si una marca organiza todo y la otra únicamente aporta un premio, no debe declararse corresponsabilidad sin comprobar su intervención real.
4. Atención al cliente con una API de inteligencia artificial
Una empresa decide resumir consultas mediante una API. Si el proveedor procesa los mensajes exclusivamente por cuenta de la empresa y bajo un encargo válido, puede actuar como encargado. Si la empresa llega a la API mediante una plataforma intermediaria, la cadena puede incluir subencargados. El análisis exige identificar a quién se envían los mensajes, quién conserva copias y qué usos están permitidos.
Si el proveedor reutiliza conversaciones para entrenar un modelo destinado a sus propios productos, aparece una finalidad distinta que debe evaluarse específicamente. No es correcto clasificarlo de manera global por la palabra «IA» ni asumir que todo entrenamiento implica necesariamente corresponsabilidad. También deben examinarse las transferencias internacionales del capítulo V cuando corresponda: disponer de un contrato de encargo no las resuelve por sí solo.
Quién actúa ante una solicitud de derechos o una brecha de seguridad
Imaginemos que una clienta pide acceso a los datos de su expediente. Se dirige al responsable o, cuando proceda, a cualquiera de los corresponsables. El DPD puede facilitar el contacto y supervisar la tramitación; el proveedor encargado ayuda a localizar la información conforme al contrato. La empresa no debería remitirla sin más al servicio de alojamiento alegando que allí están los archivos.
Si el proveedor detecta una violación de seguridad de datos personales, debe notificarla al responsable sin dilación indebida, según el artículo 33.2. El plazo de hasta 72 horas del artículo 33.1 corresponde al responsable para notificar a la autoridad desde que tiene constancia, salvo que sea improbable que exista riesgo para los derechos y libertades. No es un permiso general para que toda la cadena espere tres días.
El responsable documenta la brecha y evalúa el riesgo; si es probable un alto riesgo, el artículo 34 exige comunicarla a las personas afectadas sin dilación indebida, con las excepciones previstas. El encargado aporta evidencias y coopera; el DPD asesora; la autoridad supervisa. El equipo de seguridad contiene el incidente, pero el análisis técnico y el jurídico deben conectarse.
La responsabilidad no desaparece por externalizar. El artículo 82 contempla indemnizaciones y distingue los supuestos aplicables a responsables y encargados. El reparto contractual es importante, pero no puede borrar los derechos de los afectados. Conviene separar la reparación del daño, las posibles sanciones administrativas y las responsabilidades internas: no son la misma cuestión.
Cómo clasificar una relación sin dejarse engañar por el contrato
Para revisar un servicio, empieza describiendo una operación concreta: «guardar expedientes de soporte durante el tiempo definido por la empresa» aporta más que «usar la nube». Después identifica las decisiones esenciales y comprueba qué libertad tiene cada entidad. Esta secuencia evita declarar encargado a cualquier proveedor o corresponsables a todos los participantes de un proyecto.
- Delimita datos, personas y finalidad. Separa los usos que puedan tener reglas distintas.
- Identifica quién decide. Examina instrucciones, configuración del servicio y práctica efectiva.
- Distingue decisiones conjuntas de tratamientos separados. Una comunicación de datos no demuestra corresponsabilidad.
- Traza la ejecución y los siguientes proveedores. Comprueba si existe encargo o subencargo y cómo se autoriza.
- Asigna procedimientos operativos. Derechos, conservación, incidentes, auditoría y finalización deben tener responsables concretos.
- Contrasta la documentación con la realidad. Si el proveedor usa los datos de otra manera, revisa la clasificación y la legitimación.
Las figuras en protección de datos permiten describir quién decide, quién actúa por cuenta de quién y quién supervisa. Cuando esa descripción encaja con el servicio real, resulta mucho más sencillo redactar contratos útiles, establecer accesos y responder a las personas. Cuando no encaja, una cláusula con muchas siglas solo oculta la decisión que todavía falta tomar.
Fuentes oficiales y artículos para ampliar
- RGPD, Reglamento (UE) 2016/679: texto europeo en el BOE. Artículos 3 y 4; 12 a 22; 24 a 29; 32 a 39; 40 a 43; 51 a 60; 68 a 70; 77 a 82 y 99.
- RGPD en EUR-Lex, portal oficial de legislación de la Unión Europea.
- LOPDGDD, Ley Orgánica 3/2018: texto consolidado. Artículos 1, 34 a 37, 44 y 57; disposición derogatoria única.
- CEPD: Directrices 07/2020 sobre responsables y encargados, versión final. Criterios interpretativos para analizar decisiones, medios y relaciones.
- AEPD: preguntas frecuentes sobre el delegado de protección de datos.
- TJUE: comunicación oficial de la sentencia Fashion ID, C-40/17, de 29 de julio de 2019. El caso judicial se distingue de los escenarios ilustrativos de esta guía.
- Reglamento (UE) 2018/1725, sobre datos personales en instituciones y organismos de la Unión.
Comentarios